
Attacchi ai frigoriferi industriali: coinvolta anche SIAF, azienda con partecipazione pubblica fiorentina
Allerta dell'Agenzia per la cybersicurezza dopo ondata europea che ha colpito grandi catene e mense
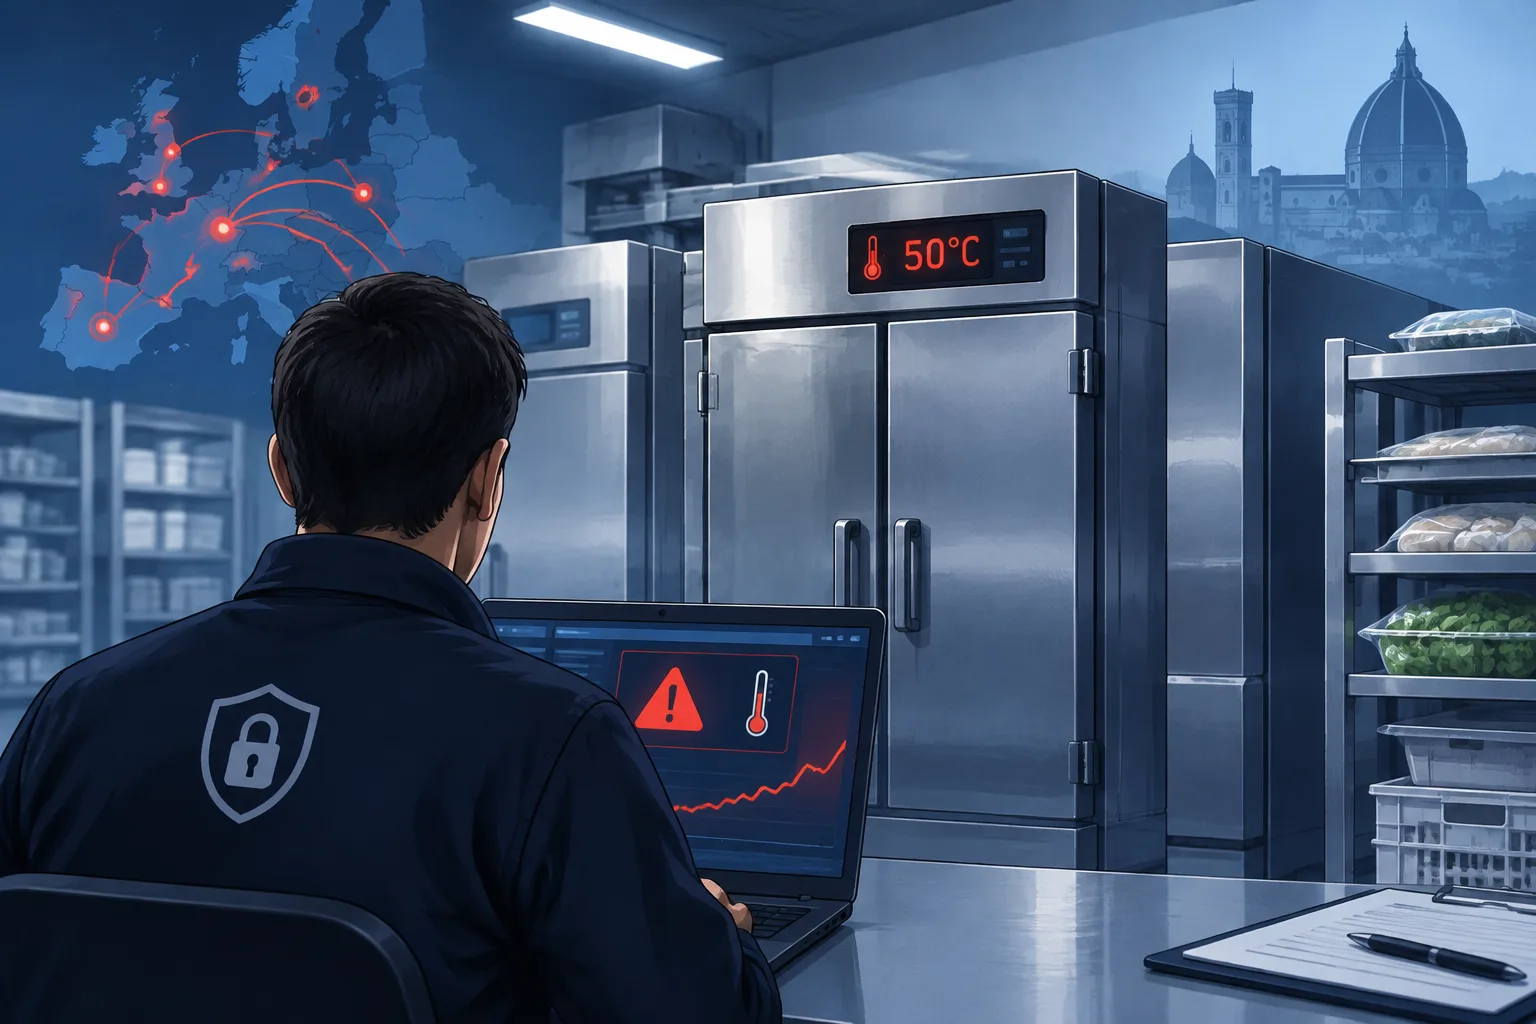
Un attacco ai sistemi di refrigerazione industriale che ha interessato la grande distribuzione e la ristorazione collettiva in più Paesi europei ha raggiunto anche il territorio fiorentino. L'azione informatica ha mirato ad innalzare le temperature dei congelatori, in alcuni casi fino a 50 gradi, con l'obiettivo di deteriorare gli alimenti e causare danni economici.
L'ondata ha coinvolto centinaia di punti vendita in Belgio, Lussemburgo, Irlanda, Paesi Bassi, Svezia, Finlandia e Francia, comprendendo grandi catene come Carrefour, Delhaize e Ica. In Italia l'Agenzia per la cybersicurezza nazionale (Acn) ha attivato le allerte dopo i primi casi segnalati sul territorio.
Tra gli episodi italiani è stato indicato anche SIAF SpA, società a capitale misto pubblico-privato con il 52% di quote pubbliche tra USL Toscana Centro e diversi Comuni fiorentini e del Mugello e il 48% in mano al socio privato Camst. SIAF, attiva nella ristorazione collettiva per scuole e strutture sanitarie, ha confermato di aver subito un attacco ai propri sistemi di controllo della refrigerazione.
Secondo quanto comunicato dall'azienda, l'anomalia è stata rilevata tempestivamente dai monitoraggi interni ed è stata circoscritta senza conseguenze sull'operatività o sulla continuità del servizio.
In Italia sono stati segnalati anche altri casi: una impresa emiliana di prodotti surgelati e quattro supermercati Coop in franchising in Sicilia. La gestione diretta del marchio Coop ha precisato di non aver rilevato anomalie, attribuendo la differenza a sistemi di controllo più avanzati.
Gli aggressori, secondo le ricostruzioni, hanno sfruttato le connessioni a Internet utilizzate dai tecnici per monitoraggio e manutenzione da remoto. Le modalità d'intrusione citate comprendono interfacce esposte, software obsoleto, password predefinite e mancanza di autenticazione a più fattori, misure che hanno permesso di disabilitare allarmi e alterare i cicli di raffreddamento.
Le autorità competenti hanno attivato le procedure di allerta e verifica, mentre le aziende coinvolte segnalano interventi di monitoraggio e contenimento per valutare l'entità dei danni e ripristinare pienamente la sicurezza dei sistemi.